Kayıtlar

CRYPTTECH Siber Güvenlik Bülteni Ağustos'17

Resim
Küresel Güvenlik Harcaması 2018’de 93 Milyar Dolara Yükselecek Gartner, dünya çapında bilgi güvenliği harcamalarının, yıllık yüzde 7 büyüme ile 2017 yılı sonunda 86,4 milyar dolar olacağını açıkladı. Analiz şirketi, en hızlı büyüyen sektörlerden biri olan bilgi güvenliği hizmetleri harcamalarının, 2018 yılında 93 milyar dolara ulaşacağını öngördü. Araştırmada, özellikle BT dış kaynak kullanımı, danışmanlık ve uygulama hizmetlerinin en hızlı gelişecek alanlar olduğu belirtildi. Büyümenin yavaşlayacağı tek alan, sanal cihazların, genel bulut ve hizmet olarak yazılım (SaaS) çözümlerinin devamlı olarak benimsenmesiyle daha az gerekli hale gelen donanım destek hizmetleri olarak açıklandı. Gartner’ın temel araştırma analisti Sid Deshpande, yaptığı açıklamada: “Son zamanlarda meydana gelen küresel güvenlik olaylarında görüldüğü gibi sadece yeni teknolojilere ve ek güvenlik ürünlerine yatırım yapmanın yeterli olmadığını, sistemlerin temellerini doğru yapılandırmak gerekti...

Nesnelerin Güvensiz İnterneti

Resim
Nesnelerin Güvensiz İnterneti Nesnelerin İnterneti (Internet of Things), Fiziksel ve sanal nesneleri belirli protokoller ile birbirine bağlayarak iletişim kurabilme, veri üretme, bağlantı kurabilme, bilgi paylaşımı gibi birçok noktada yenilikler sunan evrensel bir akıllı ağ sistemidir.  Nesneler bulundukları konumlarda İnternet ağına bağlanmakta, uzaktan yönetilebilmektedir. Örneğin, internete erişebilen TV, klima, kalp pili hatta kahve makinası birer IoT cihazıdır. Kavram, ilk kez 1999 yılında Kevin Ashton tarafından Procter & Gamble şirketi için hazırlanan bir sunumda kullanımı ile yaygınlaşmaya başlamıştır. [1]  Günümüzde ortalama 10 milyar cihazın IoT kapsamına dahil olduğu bilinmekte ve bu sayının 2020 yılında 26 milyar olacağı tahmin edilmektedir.[2] Bu anlamda bilgi teknolojisi dünyasında IoT büyük gelecek vaat eden bir sektördür. IoT cihazları zayıf korumaya sahip olması nedeniyle potansiyel güvenlik açıklıkları haline gelerek siber saldırılar için yeni...

Shamoon DistTrack

Resim
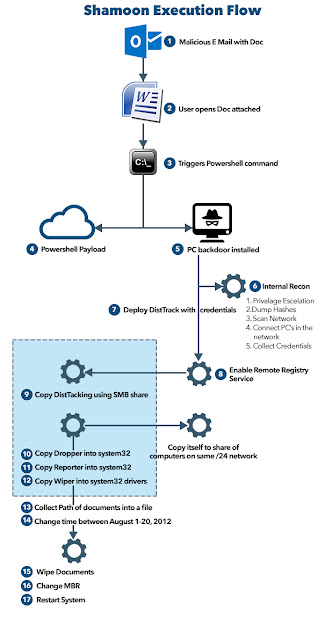
Overview Very first attacks had been seen back in 2012 to Saudi Aramco. By the end of the 2016 and start of 2017 more than 15 government agencies and organizations have been hit with Shamoon 2. If one of your employees opened malicious spear phishing document and if you are in Saudi Arabia, you should be aware of DistTrack malware within your network as it is highly destructive. Recommandations The following is guidance for detecting or preventing DistTrack malware within your . Please note that performing any of these actions might have a negative effect on your business and should not be implemented without proper review and study of the impact of the environment Monitor for Remote Registry service starts. Monitor any events in the SIEM that show dates in between 1 and 20 of August 2012. Monitor system time change events back to 2012 Monitor scheduled jobs and system32 file changes Prevent and limit access to SMB shares Prevent or throttle client to client communica...

CRYPTTECH Siber Güvenlik Bülteni Temmuz'17

Resim
32 Milyon Dolar Değerinde Ethereum Çalındı Bilinmeyen bir bilgisayar korsanı, Ethereum cüzdan hesaplarından, giderek daha değerli sanal para birimi haline gelen 32 milyon dolar değerinde Ethereum çaldı.  Saldırı, Akıllı Sözleşme Kodlama şirketi Parity cüzdanı yazılımında bulunan kritik bir güvenlik açığı nedeniyle gerçekleştirildi. “Ethereum ağıyla etkileşime girmenin en hızlı ve en güvenli yolu" olarak tanımlanan Parity Ethereum cüzdanındaki zafiyet 32 milyon ABD Doları değerinde, yaklaşık 153.000 Ether biriminin çalınmasına neden oldu. Şirkete göre güvenlik açığı, Parity cüzdanının standart çoklu sigorta sözleşmesinin varyantında keşfedildi. Veriler Etherscan.io tarafından da doğrulandı. Saldırıya uğrayan cüzdanların Edgeless Casino, Aeternity Blockchain ve  Swarm City şirketlerine ait olduğu tespit edildi.  Saldırı başladığında, bir grup beyaz şapka bilgisayar korsanı da, savunmasız cüzdanlardan yaklaşık 377.000 Ether'i siyah şapka bilgisayar korsanları...

Petya Ransomware, #NotPet

Resim
27 Haziran 2017 tarihinde tekrar ortaya çıkan Petya ransomware zararlısı, 2016 yılından günümüze kadar PetrWrap, GoldenEye ve Nyetya gibi farklı isimlerle adından söz ettirmeye başladı.  65 ülkede 12.000 cihazın kullanımıyla oluşan siber saldırı için NATO, saldırının arkasında devlet faktörü olduğunu söyledi. Kaspersky Lab, en çok Rusya ve Ukrayna’da olmak üzere en az 2.000 hedefin etkilendiğini belirtti. Saldırıların, Almanya, İngiltere ve Çin de dahil olmak üzere birçok ülkeye de bulaştığı tahmin edilmektedir. Zararlının yapısı incelendiğinde, bir üretim tesisinin operasyonunu önemli bir süre durdurabileceği görülmektedir. Saldırı ile bilgisayarın ana önyükleme kaydı (MBR) ve ana dosya tablosunu (MFT) şifreleyerek 300 dolarlık fidye talebinde bulunuldu. Zararlı yazılıma maruz kalan birçok şirket tarafından fidye ödeyerek sorunu çözmek bir seçenek gibi gözükebilir ancak bu bir çözüm değildir. Ödeme doğrulama ve şifre çözme anahtarı paylaşımı için kullanılan e-posta servisi, p...

Possibility of Overlapping

Resim
A few  words about the issue of returning the input file as the output in an encryption algorithm... 1. Algorithm as a black box If we think of any encryption algorithm, irrespective of its content, like a black box, we can accept the encryption process as an injective mapping from the input file to the output file. If we consider that both plain and chiper alphabets are  B  = {0, 1}, we can write  E k  : B n   ®  B n  for our  E k  encryption function.  n  is the word or block length that is determined by the selected algorithm. The point to be emphasized here is:  It’s not important at all that  E k   function forms a Fiestel-    or a SP-network, or it’s a stream chipher or represents another encryption method. It’s enough that it just doesn’t contain extension, that means the length of the input file is equivalent to the length of the output file. Moreover, a little detailing would suff...

CRYPTTECH Siber Güvenlik Bülteni Haziran'17

Resim
Küresel Çapta Yeni Fidye Yazılımı Hızla Yayılıyor İ lk olarak Ukrayna merkez bankası ve Rus petrol devi Rosneft'i hedef alan fidye yazılımı saldırısı, Avrupa ve ABD'de de hızla yayılmaya başladı.  Ukrayna’da hükümete ait bilgisayar ağı dahil olmak üzere, ülkedeki  birçok banka, Kiev’deki Borispol Uluslararası Havalimanı ve Çernobil nükleer santrali “Petya” fidye yazılımı olduğuna inanılan siber saldırılara  maruz kaldı. Petya fidye yazılımının  yeni bir varyasyonu, Wannacry fidye yazılımı gibi NSA’den sızdırılan EternalBlue zafiyetini kullanarak yayılıyor. Yazılım, MS17-010 güncellemesi kurulmayan sistemleri ele geçiriyor. Petya fidye yazılımının bulaştığı sistemde, saldırganlar şifrelenen verilerin çözülmesi için 300 dolar karşılığı bitcoin fidye talep ediyorlar. Fransa tren taşımacılığı şirketi SNCF, Hollanda merkezli kargo şirketi  TNT, Danimarka taşımacılık şirketi Moller-Maersk, İspanyol yiyecek şirketi  Mondelez, Büyük Britanya Reklam aj...